ComSiam Service
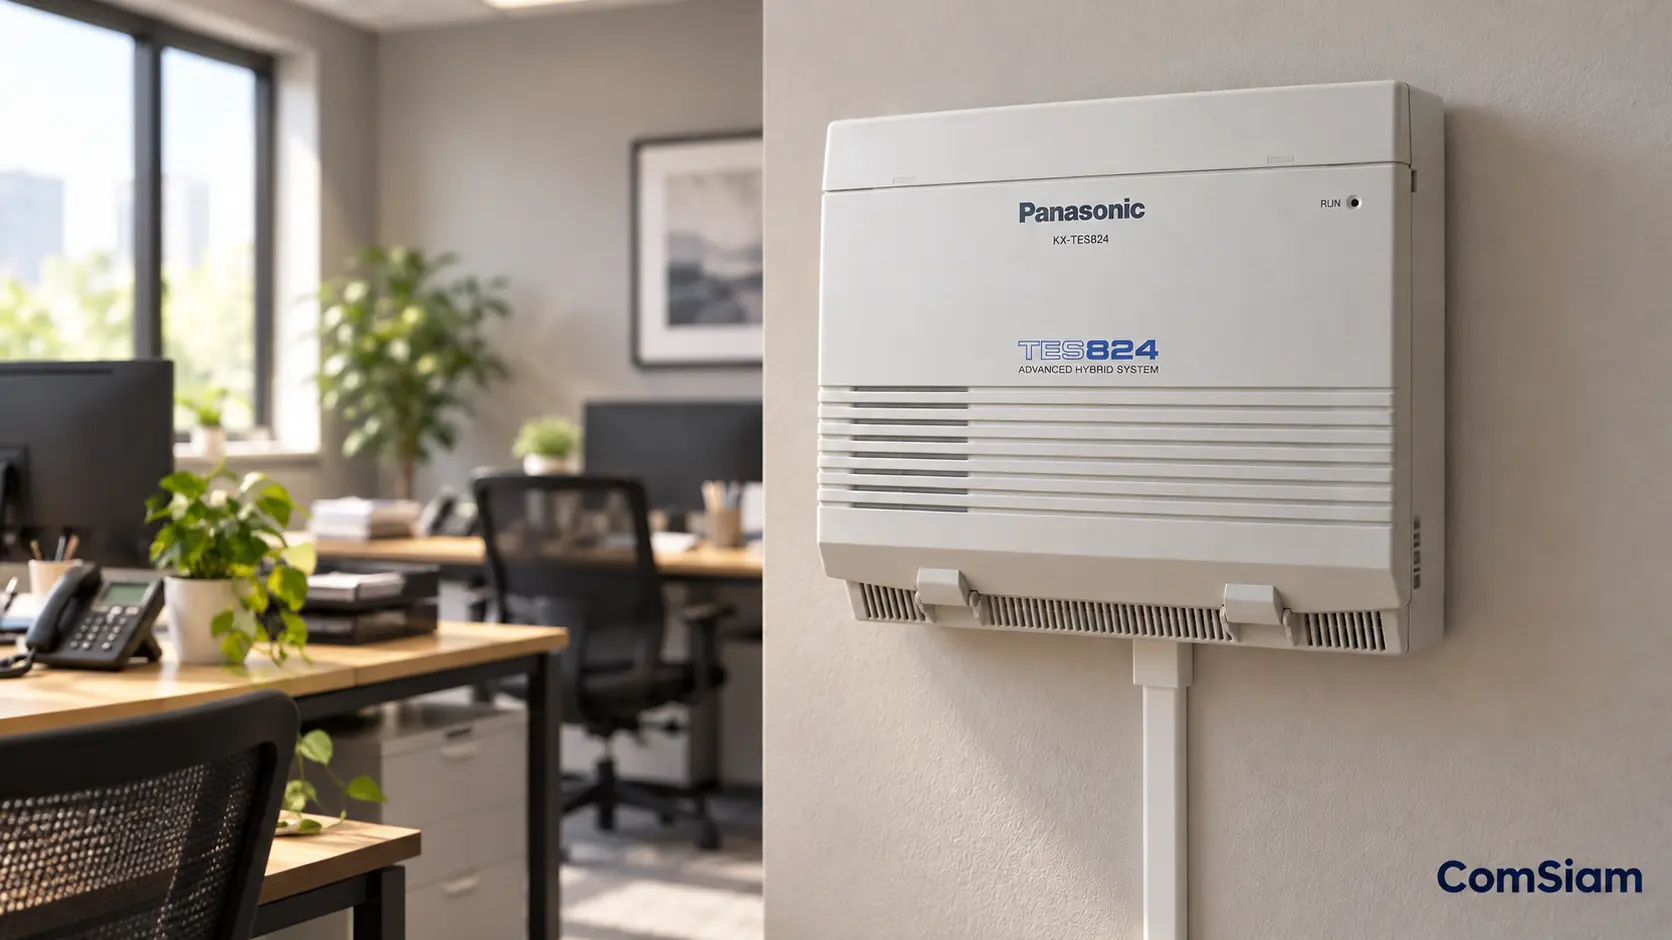

วิธีป้องกันการโทรออกต่างประเทศผ่าน DISA บน Panasonic KX-TES824 เป็นการกำหนดความปลอดภัยของระบบตู้สาขาโทรศัพท์ เพื่อป้องกันบุคคลภายนอกใช้หมายเลขโทรศัพท์ของบริษัทเป็นทางผ่านในการโทรออกไปยังหมายเลขปลายทางอื่น โดยเฉพาะการโทรระหว่างประเทศที่อาจสร้างค่าใช้จ่ายสูง
ระบบ DISA หรือ Direct Inward System Access อนุญาตให้ผู้โทรจากภายนอกเลือกหมายเลขภายในได้โดยตรง และยังรองรับการใช้งานโทรออกผ่านสายนอกตามสิทธิ์และการตั้งค่าของตู้สาขา
ความสามารถดังกล่าวมีประโยชน์ต่อการดำเนินงานขององค์กร แต่หากเปิดใช้งานโดยไม่มีการควบคุมที่เหมาะสม อาจทำให้เกิดการใช้งานโทรศัพท์โดยไม่ได้รับอนุญาต หรือที่เรียกว่า Toll Fraud
ตัวอย่างเช่น บริษัทมีหมายเลขโทรศัพท์หลักที่เชื่อมต่อ CO1 และ CO2 โดยใช้ CO1 รับสายผ่าน DISA หากบุคคลภายนอกสามารถใช้ฟังก์ชัน DISA เพื่อเชื่อมต่อออก CO2 โดยไม่ได้รับอนุญาต ค่าโทรศัพท์ที่เกิดขึ้นอาจถูกเรียกเก็บจากบริษัท
Panasonic จึงแนะนำให้เปิด DISA Security ใช้รหัสที่ซับซ้อน เก็บรหัสเป็นความลับ และเปลี่ยนรหัสอย่างเหมาะสม
บทความนี้ ComSiam จะอธิบายแนวทางป้องกันการโทรออกต่างประเทศผ่าน DISA อย่างละเอียด ตั้งแต่การตรวจสอบโปรแกรม 511, 512 และ 530 การจำกัดการโทรออกด้วย Toll Restriction การตรวจสอบ CO-to-CO Call การจัดการรหัส การตรวจสอบ SMDR และวิธีรับมือเมื่อพบค่าโทรศัพท์ผิดปกติ
① การโทรออกต่างประเทศผ่าน DISA คืออะไร?
เป็นกรณีที่ผู้โทรจากภายนอกเข้าสู่ระบบ DISA แล้วใช้ความสามารถของตู้สาขาโทรศัพท์เพื่อโทรต่อไปยังหมายเลขภายนอก
หากปลายทางเป็นหมายเลขต่างประเทศ ค่าโทรศัพท์อาจสูงกว่าการโทรภายในประเทศตามอัตราของผู้ให้บริการ
รูปแบบการเชื่อมต่อ
ผู้โทรจากภายนอก
↓
CO1 ของบริษัท
↓
Panasonic KX-TES824
↓
ระบบ DISA
↓
การตรวจสอบสิทธิ์
↓
CO2 หรือสายนอกที่ได้รับอนุญาต
↓
หมายเลขภายนอก
ความเสี่ยง
หากการตรวจสอบสิทธิ์ไม่เหมาะสม บุคคลที่ไม่ได้รับอนุญาตอาจพยายามใช้ระบบเป็นทางผ่านเพื่อโทรออก
ข้อควรเข้าใจ
การเปิด DISA เพื่อให้ลูกค้าโทรหาเบอร์ภายในไม่จำเป็นต้องหมายความว่าบริษัทต้องเปิดให้ผู้โทรทั่วไปใช้สายนอกเพื่อโทรต่อด้วย
ควรแยกความต้องการทั้งสองออกจากกัน
② Toll Fraud คืออะไร?
Toll Fraud คือการใช้งานบริการโทรศัพท์โดยไม่ได้รับอนุญาต ซึ่งอาจสร้างค่าใช้จ่ายให้เจ้าของหมายเลขหรือผู้ใช้ระบบโทรศัพท์
ตัวอย่างความผิดปกติ
- มีการโทรต่างประเทศนอกเวลาทำการ
- ค่าโทรศัพท์เพิ่มขึ้นโดยไม่มีเหตุผลทางธุรกิจ
- พบการโทรออกจำนวนมากในช่วงเวลาสั้น
- มีสาย CO-to-CO ที่ไม่ตรงกับการใช้งานปกติ
- มีบุคลากรไม่ทราบที่มาของรายการโทร
- พบความพยายามใช้งานรหัส DISA ที่ไม่ได้รับอนุญาต
ผลกระทบ
① ค่าโทรศัพท์เพิ่มขึ้น
② สายนอกถูกใช้โดยไม่จำเป็น
③ ลูกค้าอาจโทรเข้าบริษัทได้ยากขึ้นเมื่อสายนอกไม่ว่าง
④ ผู้ดูแลต้องใช้เวลาตรวจสอบรายการโทร
⑤ อาจต้องประสานงานกับผู้ให้บริการเพื่อระงับความเสียหาย
③ ทำไม Panasonic KX-TES824 จึงต้องป้องกัน DISA?
เพราะระบบรองรับ Outside-to-Outside Call ผ่าน DISA ตามความสามารถและการกำหนดสิทธิ์
คู่มือ Panasonic เตือนว่า การโทรที่เกิดขึ้นผ่านความสามารถดังกล่าวอาจถูกเรียกเก็บเงินจากเจ้าของหรือผู้เช่าตู้สาขา
หลักการป้องกัน
① เปิดระดับความปลอดภัย DISA ที่เหมาะสม
② ใช้รหัส DISA ที่คาดเดายาก
③ จำกัดผู้ที่ทราบรหัส
④ ควบคุมสิทธิ์การโทรออก
⑤ ตรวจสอบรายการโทรผิดปกติ
⑥ กำหนดขั้นตอนตอบสนองเมื่อพบความเสี่ยง
ข้อสำคัญ
การเปิดระบบ DISA เพียงอย่างเดียวไม่ได้ทำให้เกิด Toll Fraud ทันที
ความเสี่ยงขึ้นอยู่กับช่องทางโทรออก สิทธิ์ที่เปิดใช้งาน ความปลอดภัยของรหัส และการตั้งค่าระบบที่เกี่ยวข้อง
④ โปรแกรม 511 สำคัญอย่างไร?
โปรแกรม 511 คือ DISA Security Mode ใช้กำหนดระดับการตรวจสอบรหัสก่อนใช้บริการโทรผ่าน DISA
ตัวเลือก
| Security Mode | โทรภายในผ่าน DISA | โทรออกสายนอกผ่าน DISA |
|---|---|---|
| Trunk Security | ไม่ต้องใช้รหัส DISA | ต้องใช้รหัส DISA |
| All Security | ต้องใช้รหัส DISA | ต้องใช้รหัส DISA |
| No Security | ไม่ต้องใช้รหัส DISA | ไม่ต้องใช้รหัส DISA |
ค่าเริ่มต้น
Trunk Security
คำแนะนำ
สำหรับสำนักงานที่เปิด DISA ให้ลูกค้าติดต่อแผนกภายในได้ตามปกติ ควรเริ่มจาก Trunk Security และตรวจสอบมาตรการอื่นประกอบ
ไม่แนะนำให้ใช้ No Security กับระบบ DISA ที่บุคคลทั่วไปสามารถโทรเข้าถึงได้ โดยเฉพาะเมื่อมีความสามารถโทรออกสายนอกผ่านระบบ
⑤ Trunk Security ป้องกันอะไรได้บ้าง?
Trunk Security บังคับให้ต้องตรวจสอบ DISA Security Code ก่อนใช้งานโทรออกสายนอกผ่าน DISA ตามเงื่อนไขของระบบ
ตัวอย่าง
ลูกค้าสามารถโทรเข้ามาแล้วกดเลือกฝ่ายขายหรือฝ่ายบริการตามการตั้งค่าได้
แต่หากพยายามใช้ฟังก์ชันขอสายนอก ระบบจะกำหนดให้ต้องยืนยันรหัส DISA ที่ถูกต้อง
ข้อดี
- ไม่สร้างภาระเรื่องรหัสให้ลูกค้าทั่วไปที่โทรหาเบอร์ภายใน
- ลดความเสี่ยงจากการใช้สายนอกผ่าน DISA โดยไม่มีรหัส
- เหมาะกับเบอร์หลักของสำนักงานจำนวนมาก
ข้อจำกัด
Trunk Security ไม่ใช่การปิดความสามารถ CO-to-CO ทั้งระบบอย่างสมบูรณ์
ผู้ที่ทราบรหัสและได้รับสิทธิ์อาจยังใช้งานบริการที่ระบบอนุญาตได้
นอกจากนี้ต้องตรวจสอบเส้นทางการโอนสายออกสายนอกที่มีข้อยกเว้นด้านรหัสด้วย
⑥ All Security ปลอดภัยกว่าเสมอหรือไม่?
All Security เพิ่มข้อกำหนดรหัสให้ทั้งการโทรภายในและการโทรออกสายนอกผ่าน DISA
แต่ไม่ได้หมายความว่าเหมาะกับทุกสำนักงาน
ข้อดี
ควบคุมการเข้าถึงบริการโทรผ่าน DISA ได้เข้มงวดขึ้นในแง่การบังคับใช้รหัส
ข้อเสีย
หากเปิดหมายเลข DISA ให้ลูกค้าทั่วไปโทรหาแผนก All Security อาจทำให้ลูกค้าที่ไม่มีรหัสใช้งานเมนูไม่ได้ตามขั้นตอนเดิม
ควรใช้เมื่อใด?
เหมาะกับระบบที่ตั้งใจให้เฉพาะบุคลากรที่ได้รับอนุญาตเข้าถึงบริการผ่าน DISA
ข้อควรจำ
แม้ใช้ All Security ยังต้องตรวจสอบรหัสที่รั่วไหล สิทธิ์โทรออก และเส้นทาง Call Forwarding ไปสายนอกแยกต่างหาก
⑦ ทำไมไม่ควรใช้ No Security?
No Security ไม่บังคับให้ผู้โทรป้อนรหัส DISA ก่อนใช้บริการโทรภายในหรือขอสายนอกตามความสามารถที่เปิดใช้งาน
ความเสี่ยง
หากระบบอนุญาต Outside-to-Outside Call ผู้โทรที่ไม่ควรมีสิทธิ์อาจเข้าถึงบริการโทรออกสายนอกได้โดยไม่มีการตรวจสอบ DISA Security Code
ข้อควรระวัง
ไม่ควรเปลี่ยนเป็น No Security เพียงเพื่อแก้ปัญหาลูกค้ากดเมนูไม่ได้
หากเมนู DISA ทำงานผิด ควรตรวจสอบโปรแกรม 500, 501, 505 และการรับ DTMF ตามอาการ
แนวทาง
หากระบบต้องเปิดรับลูกค้าทั่วไป ให้ใช้การตั้งค่าที่อนุญาตโทรภายในตามความจำเป็น โดยยังคงการตรวจสอบสิทธิ์สำหรับการใช้งานสายนอก
⑧ วิธีตั้งโปรแกรม 511 เป็น Trunk Security
ก่อนตั้งค่า ควรบันทึกค่าปัจจุบันและตรวจสอบความต้องการขององค์กร
ขั้นตอน
① ใช้โทรศัพท์ Panasonic ที่รองรับ System Programming
② วางหูโทรศัพท์
③ กด PROGRAM
④ กด *#
⑤ ป้อน System Password ที่ได้รับอนุญาต
⑥ กดหมายเลขโปรแกรม 511
⑦ กด NEXT
⑧ ใช้ SELECT เลือก Trunk Security
⑨ กด STORE
⑩ กด END
ลำดับคำสั่ง
511 → NEXT → SELECT (Trunk Security) → STORE → END
หลังตั้งค่า
ควรตรวจสอบว่าการโทรไปยังหมายเลขภายในยังทำงานปกติ และบริการที่ต้องใช้สายนอกผ่าน DISA ไม่สามารถใช้งานโดยข้ามขั้นตอนตรวจสอบรหัสได้ตามเงื่อนไขระบบ
⑨ โปรแกรม 512 ใช้ป้องกันอะไร?
โปรแกรม 512 คือ DISA Security Code ใช้กำหนดรหัสสำหรับผู้ที่ได้รับอนุญาตให้ใช้ฟังก์ชันที่ Security Mode กำหนดให้ต้องยืนยันรหัส
คุณสมบัติ
- รองรับ Code Number 1–4
- รองรับรหัสตัวเลข 0–9
- ความยาวรหัสกำหนดโดยโปรแกรม 530
- รหัสแต่ละชุดควรแตกต่างกัน
- ต้องเก็บรักษารหัสอย่างปลอดภัย
แนวทาง
ควรให้เฉพาะผู้มีหน้าที่จำเป็นทราบรหัส ไม่เผยแพร่ในเอกสารสาธารณะ และเปลี่ยนรหัสเมื่อสงสัยว่ามีการเปิดเผย
ข้อควรจำ
รหัส DISA ไม่ใช่ System Password ที่ใช้เข้าตั้งโปรแกรมตู้สาขา
ต้องแยกการจัดเก็บและสิทธิ์การเข้าถึง
⑩ โปรแกรม 530 ช่วยเพิ่มความปลอดภัยอย่างไร?
โปรแกรม 530 ใช้กำหนดจำนวนหลักของ DISA Security Code ที่สร้างผ่านโปรแกรม 512
ค่าที่รองรับ
4–10 หลัก
ค่าเริ่มต้น 4 หลัก
คำแนะนำ
สำหรับองค์กรที่สามารถจัดการรหัสยาวได้ อาจพิจารณารหัสแบบสุ่ม 8–10 หลัก เพื่อเพิ่มจำนวนรูปแบบที่เป็นไปได้และลดความเสี่ยงจากรหัสสั้นที่คาดเดาง่าย
คำเตือนสำคัญ
เมื่อเปลี่ยนจำนวนหลักของโปรแกรม 530 รหัส DISA ที่กำหนดไว้ทั้งหมดจะถูกล้าง
ต้องเตรียมรหัสใหม่และตั้งผ่านโปรแกรม 512 หลังเปลี่ยนจำนวนหลัก
ข้อควรเข้าใจ
การเพิ่มความยาวรหัสไม่ใช่มาตรการที่เพียงพอเพียงอย่างเดียว ต้องใช้ร่วมกับการจำกัดสิทธิ์และการเฝ้าตรวจสอบรายการโทร
⑪ ควรตั้งรหัส DISA อย่างไรให้ปลอดภัย?
ควรใช้รหัสที่สร้างแบบสุ่มและไม่สัมพันธ์กับข้อมูลสาธารณะ
หลักการ
① หลีกเลี่ยงเลขเรียงลำดับ
② หลีกเลี่ยงเลขซ้ำทั้งหมด
③ หลีกเลี่ยงหมายเลขโทรศัพท์ของบริษัท
④ หลีกเลี่ยงข้อมูลที่บุคคลภายนอกคาดเดาได้
⑤ ใช้รหัสยาวตามความสามารถของระบบ
⑥ ไม่ใช้รหัสเดียวกันกับ System Password
⑦ จำกัดบุคลากรที่ทราบรหัส
⑧ เปลี่ยนรหัสเมื่อมีเหตุสงสัยว่ารั่วไหล
สิ่งที่ไม่ควรทำ
ไม่ควรใส่รหัสจริงในบทความเว็บไซต์ คู่มือสาธารณะ ภาพหน้าจอ หรือข้อความที่ส่งให้กลุ่มบุคคลที่ไม่มีหน้าที่ดูแลระบบ
⑫ การจำกัดโทรออกต่างประเทศด้วย Toll Restriction คืออะไร?
Toll Restriction หรือ TRS เป็นฟังก์ชันของ KX-TES824 สำหรับจำกัดการโทรออกสายนอกโดยไม่ได้รับอนุญาต
TRS ทำงานร่วมกับ Class of Service หรือ COS ตามสิทธิ์ของเครื่องภายในและโหมดเวลา
โปรแกรมสำคัญ
| โปรแกรม | หน้าที่ |
|---|---|
| 601–603 | กำหนด TRS-COS ตาม Day/Night/Lunch |
| 302–305 | กำหนดตารางหมายเลขที่ไม่อนุญาต |
| 306 | กำหนดตารางข้อยกเว้น |
ข้อสำคัญ
TRS ใช้จำกัดการโทรออกตามขอบเขตที่คู่มือกำหนด โดยเฉพาะการโทรจากเครื่องภายใน
ไม่ควรสมมติว่าการกำหนด TRS ให้เครื่องภายในจะป้องกันการโทร CO-to-CO ผ่าน DISA ได้ทุกกรณี
ต้องตรวจสอบข้อจำกัดและความสัมพันธ์ของสิทธิ์การโทรตามรูปแบบการเชื่อมต่อที่ใช้งานจริง
⑬ Class of Service หรือ COS คืออะไร?
COS คือระดับสิทธิ์ที่ใช้กำหนดข้อจำกัดการโทรออกของเครื่องภายใน
Panasonic KX-TES824 รองรับ COS 1–5
| COS | ลักษณะโดยทั่วไป |
|---|---|
| 1 | ไม่มีข้อจำกัด TRS |
| 2 | ใช้ข้อจำกัด Class 2 |
| 3 | ใช้ข้อจำกัด Class 2–3 |
| 4 | ใช้ข้อจำกัด Class 2–4 |
| 5 | ใช้ข้อจำกัด Class 2–5 |
หลักการ
COS 1 มีสิทธิ์โทรออกสูงสุด
ส่วนระดับอื่นสามารถใช้ตาราง Denied Code และ Exception Code ควบคุมหมายเลขปลายทางตามนโยบายองค์กร
ข้อควรระวัง
การตั้ง COS ต่ำลงไม่ได้รับประกันว่าจะป้องกันการโทรต่างประเทศได้ทั้งหมด หากรายการหมายเลขที่ห้ามโทรหรือข้อยกเว้นตั้งไว้ไม่ครบ
⑭ วิธีวางแผนจำกัดการโทรต่างประเทศด้วย TRS
ควรเริ่มจากการกำหนดนโยบายโทรออกขององค์กร
ตัวอย่างนโยบาย
- พนักงานทั่วไปโทรเฉพาะหมายเลขที่จำเป็นต่อการทำงาน
- เครื่องที่ไม่ต้องใช้บริการต่างประเทศไม่ควรได้รับสิทธิ์ดังกล่าว
- เครื่องหรือบุคลากรที่จำเป็นต้องติดต่อระหว่างประเทศต้องได้รับอนุญาตอย่างชัดเจน
- ตรวจสอบรายการข้อยกเว้นเพื่อไม่ให้เปิดกว้างเกินไป
ขั้นตอนวางแผน
① สำรวจเครื่องภายในทุกเครื่อง
② ระบุประเภทหมายเลขที่จำเป็นต้องโทร
③ กำหนด COS ที่เหมาะสม
④ จัดทำตารางหมายเลขที่จำกัด
⑤ ตรวจสอบรายการข้อยกเว้น
⑥ ทดสอบการโทรที่ได้รับอนุญาต
⑦ ทดสอบการปฏิเสธหมายเลขที่องค์กรไม่อนุญาตโดยใช้วิธีทดสอบที่ควบคุมได้
ข้อควรจำ
ต้องตรวจสอบรูปแบบการหมุนหมายเลขของผู้ให้บริการจริง เพราะรูปแบบหมายเลขระหว่างประเทศอาจมีหลายลักษณะ
⑮ โปรแกรม 302–305 ใช้ทำอะไร?
โปรแกรม 302–305 ใช้กำหนดรายการหมายเลขที่ไม่อนุญาตสำหรับ Toll Restriction ตามตาราง COS ที่เกี่ยวข้อง
ตัวอย่างการใช้งาน
องค์กรต้องการป้องกันเครื่องภายในบางกลุ่มจากการโทรไปยังปลายทางที่มีค่าใช้จ่ายสูง
ผู้ดูแลจึงกำหนดรายการหมายเลขที่ไม่อนุญาตและผูกการใช้งานเข้ากับ COS ที่เหมาะสม
ข้อควรระวัง
การกำหนดหมายเลขที่ห้ามโทรต้องตรวจสอบกับแผนหมายเลขและผู้ให้บริการจริง
ไม่ควรตั้งเพียงรหัสนำหน้าหนึ่งรูปแบบแล้วสรุปว่าครอบคลุมการโทรต่างประเทศทุกประเภท
สิ่งที่ต้องทดสอบ
- หมายเลขภายในประเทศที่องค์กรอนุญาต
- หมายเลขธุรกิจจำเป็น
- รูปแบบหมายเลขที่องค์กรต้องการจำกัด
- ผลของตารางข้อยกเว้น
⑯ โปรแกรม 306 สำคัญอย่างไร?
โปรแกรม 306 ใช้กำหนด Exception Code สำหรับ Toll Restriction
หน้าที่
เป็นรายการหมายเลขที่ระบบอนุญาตเป็นข้อยกเว้นจากข้อจำกัดตาม COS ที่เกี่ยวข้อง
ตัวอย่าง
องค์กรอาจต้องการจำกัดกลุ่มหมายเลขบางประเภท แต่ยังเปิดให้โทรถึงหมายเลขที่จำเป็นต่อการทำงาน
ความเสี่ยง
หากกำหนด Exception Code กว้างเกินไป อาจทำให้ข้อจำกัดที่ตั้งไว้ไม่ทำงานตามนโยบาย
คำแนะนำ
หลังแก้ตาราง Denied Code ต้องตรวจสอบ Exception Code ควบคู่กันเสมอ
⑰ โปรแกรม 205 จำกัด CO-to-CO Call อย่างไร?
โปรแกรม 205 หรือ CO-to-CO Line Call Duration ใช้กำหนดระยะเวลาสูงสุดของการเชื่อมต่อระหว่างสายนอกสองสายตามฟังก์ชันที่เกี่ยวข้อง
จุดประสงค์
ช่วยลดระยะเวลาที่สาย CO-to-CO สามารถเชื่อมต่อค้างอยู่
ตัวอย่าง
หากองค์กรเปิดบริการที่ต้องใช้ CO-to-CO Call สามารถกำหนดระยะเวลาสูงสุดที่เหมาะสมกับลักษณะงาน
ข้อจำกัด
การจำกัดเวลาไม่ใช่การป้องกันไม่ให้มีการโทรตั้งแต่แรก
หากระบบถูกใช้งานโดยไม่ได้รับอนุญาต ยังอาจเกิดค่าใช้จ่ายก่อนครบเวลา
คำแนะนำ
ควรใช้โปรแกรม 205 ร่วมกับ Security Mode รหัส DISA และการจำกัดสิทธิ์ ไม่ใช้แทนกัน
⑱ Call Forwarding ไปสายนอกเป็นความเสี่ยงหรือไม่?
เป็นอีกจุดที่ต้องตรวจสอบอย่างจริงจัง
คู่มือ Panasonic ระบุว่าเมื่อสาย DISA ถูก Forward ไปยังปลายทางภายนอก ผู้โทรไม่จำเป็นต้องป้อน DISA Security Code ไม่ว่าจะตั้ง Security Mode แบบใด
หมายความว่าอย่างไร?
การบังคับใช้รหัสผ่านโปรแกรม 511 ไม่ได้ป้องกันเส้นทาง Call Forwarding ไปสายนอกทุกกรณี
จุดที่ต้องตรวจสอบ
① เครื่องภายในที่เปิด Forwarding ไปสายนอก
② หมายเลขภายนอกที่ใช้เป็นปลายทาง Forward
③ ผู้มีสิทธิ์เปลี่ยนการตั้งค่า Forward
④ ข้อจำกัดการโทรออกของเครื่องต้นทาง
⑤ ความจำเป็นทางธุรกิจของการส่งสายออกสายนอก
คำแนะนำ
หากไม่จำเป็นต้อง Forward ไปยังหมายเลขภายนอก ควรปิดหรือจำกัดการใช้งานตามความสามารถของระบบ
นี่เป็นมาตรการสำคัญเพิ่มเติมจาก Trunk Security
⑲ การปิด CO-to-CO Call ทำได้อย่างไร?
ต้องแยกการควบคุมออกเป็นสองส่วน
ส่วนที่หนึ่ง — การโทรออกสายนอกผ่าน DISA
กำหนด Security Mode ที่เหมาะสม พร้อมรหัสและข้อจำกัดสิทธิ์
ส่วนที่สอง — การส่งต่อหรือ Forward สายไปยังสายนอก
ตรวจสอบฟังก์ชัน Call Forwarding และบริการที่สร้างการเชื่อมต่อระหว่างสายนอก
แนวทาง
① ตรวจสอบว่าองค์กรจำเป็นต้องใช้ CO-to-CO หรือไม่
② สำรวจสายนอกที่เปิดใช้งาน
③ ตรวจสอบ DISA Security Mode
④ ตรวจสอบการ Forward ไปสายนอก
⑤ จำกัดสิทธิ์การโทรออกตามนโยบาย
⑥ ประสานผู้ดูแลระบบหรือผู้ให้บริการหากต้องการบล็อกปลายทางระหว่างประเทศเพิ่มเติม
ข้อสำคัญ
ไม่ควรกล่าวว่าการเปลี่ยนโปรแกรม 511 เพียงค่าเดียวเท่ากับการปิด CO-to-CO ทุกเส้นทาง เพราะระบบมีข้อยกเว้นและฟังก์ชันอื่นที่เกี่ยวข้อง
⑳ วิธีตรวจสอบค่าโทรศัพท์ผิดปกติ
หากพบค่าโทรศัพท์เพิ่มขึ้นอย่างมาก ควรตรวจสอบข้อมูลหลายด้านประกอบกัน
สิ่งที่ควรตรวจ
① ใบแจ้งค่าโทรศัพท์
② ช่วงวันที่เกิดค่าใช้จ่าย
③ หมายเลขปลายทางที่โทรออก
④ ระยะเวลาการโทร
⑤ รายการโทรใน SMDR หากมี
⑥ สถานะโปรแกรม 511
⑦ ผู้ที่ทราบรหัส DISA
⑧ การ Forward ไปสายนอก
⑨ การตั้งค่า TRS
⑩ การใช้งานสายนอกนอกเวลาทำการ
ข้อควรจำ
ข้อมูลจากตู้สาขาอาจไม่ครบเท่าระบบบันทึกของผู้ให้บริการ
จึงควรเปรียบเทียบข้อมูลจากทั้งสองแหล่งเมื่อมีเหตุสงสัย
㉑ SMDR ช่วยตรวจสอบ Toll Fraud อย่างไร?
SMDR หรือ Station Message Detail Recording ใช้บันทึกรายการโทรตามความสามารถของระบบ
ข้อมูลที่อาจใช้วิเคราะห์
- วันและเวลา
- หมายเลขปลายทาง
- ระยะเวลาการโทร
- พอร์ตหรือเครื่องที่เกี่ยวข้อง
- Code Number ของ DISA Security Code ตามข้อมูลที่ระบบบันทึกได้
ข้อสำคัญ
คู่มือระบุว่า SMDR บันทึกหมายเลขลำดับของ DISA Security Code ไม่ใช่ตัวรหัสลับจริง
ประโยชน์
ช่วยตรวจสอบว่ามีรายการใช้งานผิดปกติสัมพันธ์กับชุดรหัสใด
ข้อจำกัด
หากมีหลายคนใช้รหัสเดียวกัน Code Number ไม่สามารถระบุผู้โทรได้อย่างแน่นอน
จึงต้องควบคุมการแจกจ่ายรหัสและพิจารณาข้อมูลอื่นร่วมด้วย
㉒ หากพบว่ามีการโทรต่างประเทศผิดปกติต้องทำอย่างไร?
ควรให้ความสำคัญกับการหยุดความเสียหายก่อน
ขั้นตอนเร่งด่วน
① แจ้งผู้ดูแลตู้สาขาทันที
② ตรวจสอบสถานะสายนอกและการโทรที่กำลังดำเนินอยู่
③ ประสานผู้ให้บริการโทรศัพท์เพื่อขอระงับบริการที่มีความเสี่ยงหรือบล็อกการโทรระหว่างประเทศตามความเหมาะสม
④ ตรวจสอบโปรแกรม 511
⑤ เปลี่ยนรหัส DISA ที่อาจรั่วไหล
⑥ ตรวจสอบ Call Forwarding ไปสายนอก
⑦ ตรวจสอบรายการโทรผิดปกติ
⑧ เก็บข้อมูลประกอบการตรวจสอบ
⑨ ทดสอบระบบหลังแก้ไข
ข้อควรระวัง
ไม่ควรล้างค่าตู้สาขาทั้งหมดทันทีโดยไม่มีแผน เพราะอาจทำให้หลักฐานการตั้งค่าและบริการรับสายสำคัญสูญหาย
㉓ ควรขอผู้ให้บริการบล็อกการโทรต่างประเทศหรือไม่?
หากบริษัทไม่มีความจำเป็นต้องโทรต่างประเทศ การขอให้ผู้ให้บริการจำกัดบริการดังกล่าวเป็นมาตรการที่ควรพิจารณา
ประโยชน์
ช่วยลดความเสี่ยงในระดับบริการโทรศัพท์ ไม่ได้พึ่งพาการตั้งค่าตู้สาขาเพียงอย่างเดียว
สิ่งที่ควรสอบถามผู้ให้บริการ
- สามารถจำกัดการโทรระหว่างประเทศได้หรือไม่
- สามารถบล็อกหมายเลขพิเศษที่มีค่าใช้จ่ายสูงได้หรือไม่
- มีระบบแจ้งเตือนค่าโทรผิดปกติหรือไม่
- สามารถกำหนดวงเงินหรือข้อจำกัดของบริการได้หรือไม่
- มีขั้นตอนระงับสายนอกฉุกเฉินอย่างไร
ข้อควรจำ
ความสามารถเหล่านี้ขึ้นอยู่กับบริการและข้อกำหนดของผู้ให้บริการแต่ละราย
ควรยืนยันโดยตรงก่อนถือว่าเปิดใช้งานแล้ว
㉔ ตัวอย่างออกแบบระบบ DISA ที่ปลอดภัยสำหรับสำนักงาน
สมมติบริษัทมี
- CO1 = หมายเลขหลักบริษัท
- CO2 = สายนอกสำหรับงานธุรกิจ
- OGM1 = เสียงต้อนรับ
- AA 1 = ฝ่ายขาย
- AA 2 = ฝ่ายบัญชี
- AA 3 = ฝ่ายบริการ
ความต้องการ
ลูกค้าสามารถโทรเข้าติดต่อแผนกภายในได้ แต่บุคคลทั่วไปต้องไม่สามารถใช้สายนอกของบริษัทเพื่อโทรต่อโดยไม่มีการอนุญาต
ตารางแนวทาง
| รายการ | แนวทาง |
|---|---|
| 414–416 | เปิด DISA เฉพาะสายนอกที่ต้องใช้ |
| 500 | With AA หากมีเมนูกดเลือก |
| 501 | กำหนดปลายทางแผนก |
| 511 | Trunk Security |
| 512 | ใช้รหัสแบบสุ่มสำหรับผู้ได้รับอนุญาต |
| 530 | เลือกความยาวรหัสที่เหมาะสม |
| 205 | พิจารณาจำกัดระยะเวลา CO-to-CO |
| 601–603 | ตรวจสอบ COS ของเครื่องภายใน |
| 302–306 | ตรวจสอบตาราง TRS |
| Call Forwarding | จำกัดปลายทางภายนอกที่ไม่จำเป็น |
| ผู้ให้บริการ | พิจารณาบล็อกการโทรต่างประเทศ |
ผลที่ต้องการ
ลูกค้าติดต่อแผนกภายในได้ตามปกติ
ขณะที่ช่องทางใช้สายนอกและเส้นทางส่งต่อไปภายนอกถูกควบคุมตามนโยบาย
㉕ วิธีทดสอบความปลอดภัยโดยไม่สร้างค่าโทรศัพท์สูง
การทดสอบควรดำเนินการโดยผู้ดูแลที่ได้รับอนุญาตและใช้หมายเลขทดสอบที่องค์กรควบคุม
ขั้นตอน
① ตรวจสอบค่าโปรแกรม 511
② ตรวจสอบว่ารหัส DISA มีการกำหนดตามแผน
③ ทดสอบโทรเข้าหมายเลขบริษัท
④ ทดสอบกดหมายเลขภายในตามปกติ
⑤ ตรวจสอบว่าการขอใช้สายนอกผ่าน DISA โดยไม่มีการยืนยันสิทธิ์ถูกจำกัดตามโหมดที่ตั้งไว้
⑥ ทดสอบการยืนยันสิทธิ์ของผู้ได้รับอนุญาตด้วยวิธีที่ควบคุมได้
⑦ ตรวจสอบการจำกัดสิทธิ์ของปลายทางที่ไม่อนุญาต
⑧ ตรวจสอบ Call Forwarding ไปสายนอก
⑨ ตรวจสอบ CO Line หลังวางสาย
⑩ บันทึกผล
ข้อควรระวัง
ไม่ควรทดสอบด้วยการโทรไปยังหมายเลขต่างประเทศหรือหมายเลขพิเศษที่มีค่าใช้จ่ายสูงจริง
㉖ ตารางวิเคราะห์ความเสี่ยง DISA
| ความเสี่ยง | มาตรการตรวจสอบ |
|---|---|
| ระบบไม่บังคับรหัส | โปรแกรม 511 |
| รหัส DISA คาดเดาง่าย | โปรแกรม 512 และนโยบายรหัส |
| รหัสสั้นเกินไป | โปรแกรม 530 |
| รหัสรั่วไหล | เปลี่ยนรหัสและจำกัดผู้รู้รหัส |
| เครื่องภายในโทรต่างประเทศได้เกินสิทธิ์ | COS และ TRS |
| ตารางข้อยกเว้นเปิดกว้าง | โปรแกรม 306 |
| CO-to-CO ค้างนาน | โปรแกรม 205 |
| สายถูก Forward ออกภายนอก | การตั้งค่า Call Forwarding |
| มีการโทรนอกเวลาทำการ | ตรวจสอบรายการโทรและ Time Service |
| ค่าโทรศัพท์ผิดปกติ | SMDR และข้อมูลผู้ให้บริการ |
| ผู้ให้บริการยังอนุญาตโทรต่างประเทศ | ขอจำกัดบริการที่ระดับเครือข่าย |
คำแนะนำ
ควรตรวจสอบทั้งระดับตู้สาขาและระดับผู้ให้บริการ เพื่อให้มาตรการป้องกันครอบคลุมมากขึ้น
㉗ ข้อผิดพลาดที่พบบ่อยในการป้องกันการโทรต่างประเทศผ่าน DISA
1. ใช้ No Security โดยไม่ประเมินความเสี่ยง
ทำให้ไม่มีการบังคับรหัส DISA ก่อนใช้สายนอกตามระดับนี้
2. เปิด Trunk Security แล้วคิดว่าปลอดภัยทั้งหมด
ยังมีความเสี่ยงจากรหัสรั่วไหลและเส้นทาง Call Forwarding ไปสายนอก
3. ใช้รหัสง่ายเกินไป
ทำให้ลดประสิทธิภาพของการตรวจสอบสิทธิ์
4. ไม่ตรวจสอบโปรแกรม 530 หลังเปลี่ยนจำนวนหลัก
อาจทำให้รหัสเดิมทั้งหมดถูกล้างโดยไม่ได้เตรียมรหัสใหม่
5. ตั้ง TRS ให้เครื่องภายในแล้วคิดว่าปิด CO-to-CO ทุกประเภท
ต้องตรวจสอบขอบเขตการทำงานของ TRS และเส้นทาง DISA จริง
6. ไม่ตรวจ Exception Code
ทำให้หมายเลขบางกลุ่มยังโทรออกได้ตามข้อยกเว้น
7. ไม่ตรวจสอบการ Forward ออกสายนอก
อาจมีเส้นทางที่ไม่ได้บังคับใช้รหัส DISA ตามข้อยกเว้นของคู่มือ
8. ไม่ติดตามรายการโทร
ทำให้พบความผิดปกติเมื่อค่าใช้จ่ายสูงไปแล้ว
㉘ Checklist ป้องกันการโทรออกต่างประเทศผ่าน DISA
- ตรวจสอบ CO Line ทุกพอร์ต
- ตรวจสอบสายนอกที่เปิด DISA
- ตรวจสอบโปรแกรม 414–416
- ตรวจสอบโปรแกรม 511
- ไม่ใช้ No Security โดยไม่มีเหตุจำเป็นและมาตรการควบคุม
- ตรวจสอบรหัสโปรแกรม 512
- ตรวจสอบความยาวรหัสโปรแกรม 530
- เปลี่ยนรหัสที่คาดเดาง่ายหรือสงสัยว่ารั่วไหล
- จำกัดบุคลากรที่ทราบรหัส
- ตรวจสอบสิทธิ์โทรออกของเครื่องภายใน
- ตรวจสอบ COS โปรแกรม 601–603
- ตรวจสอบ Denied Code โปรแกรม 302–305
- ตรวจสอบ Exception Code โปรแกรม 306
- ตรวจสอบความจำเป็นของ CO-to-CO
- ตรวจสอบโปรแกรม 205
- ตรวจสอบ Call Forwarding ไปสายนอก
- ตรวจสอบข้อยกเว้นด้านรหัสของ Forwarding
- ประสานผู้ให้บริการเรื่องการจำกัดโทรต่างประเทศ
- ตรวจสอบบริการหมายเลขพิเศษที่มีค่าใช้จ่ายสูง
- ตรวจสอบข้อมูล SMDR หากใช้งาน
- ตรวจสอบใบแจ้งค่าโทรศัพท์
- ทดสอบการโทรภายในผ่าน DISA
- ทดสอบการปฏิเสธการใช้สายนอกโดยไม่มีสิทธิ์
- ทดสอบการคืน CO Line
- จัดทำแผนตอบสนองเหตุค่าโทรผิดปกติ
- บันทึกผลและวันที่ตรวจสอบ
㉙ คำถามที่พบบ่อยเกี่ยวกับการป้องกัน Toll Fraud
Panasonic KX-TES824 สามารถถูกใช้โทรออกต่างประเทศผ่าน DISA ได้หรือไม่?
ระบบรองรับการโทรแบบ Outside-to-Outside ผ่าน DISA ตามการตั้งค่าและสิทธิ์ จึงมีความเสี่ยงหากไม่ได้ควบคุมอย่างเหมาะสม
ควรตั้งโปรแกรม 511 เป็นอะไร?
สำนักงานทั่วไปที่ต้องการให้ลูกค้าโทรหาเบอร์ภายในโดยไม่ต้องมีรหัส สามารถเริ่มพิจารณา Trunk Security ส่วน All Security เหมาะกับการเข้าถึงที่ต้องยืนยันรหัสทั้งโทรภายในและสายนอก
โปรแกรม 512 ใช้ทำอะไร?
ใช้กำหนด DISA Security Code สำหรับยืนยันสิทธิ์
โปรแกรม 530 ใช้ทำอะไร?
ใช้กำหนดจำนวนหลักของรหัส DISA ตั้งแต่ 4–10 หลัก
โปรแกรมใดใช้จำกัดการโทรออกต่างประเทศ?
ควรตรวจสอบ Toll Restriction ผ่าน COS โปรแกรม 601–603 ตาราง Denied Code 302–305 และ Exception Code 306 ตามขอบเขตที่ระบบรองรับ รวมถึงมาตรการจากผู้ให้บริการ
โปรแกรม 205 ปิดการโทรออกต่างประเทศได้หรือไม่?
ไม่ใช่โปรแกรมปิดการโทรต่างประเทศโดยตรง แต่ใช้จำกัดระยะเวลา CO-to-CO Call ตามเงื่อนไข
ใช้ Trunk Security แล้วไม่ต้องตรวจ Call Forwarding ใช่หรือไม่?
ไม่ใช่ คู่มือระบุข้อยกเว้นว่าการ Forward สาย DISA ไปยังปลายทางภายนอกไม่จำเป็นต้องให้ผู้โทรป้อนรหัส DISA จึงต้องตรวจสอบเส้นทางดังกล่าวแยกต่างหาก
สามารถให้ผู้ให้บริการบล็อกการโทรต่างประเทศได้หรือไม่?
ขึ้นอยู่กับบริการ ควรสอบถามผู้ให้บริการว่ารองรับการจำกัดโทรระหว่างประเทศ หมายเลขพิเศษ หรือระบบแจ้งเตือนค่าโทรหรือไม่
หากสงสัยว่ารหัส DISA รั่วไหลต้องทำอย่างไร?
ควรจำกัดการใช้งานที่มีความเสี่ยง เปลี่ยนรหัส ตรวจสอบรายการโทร และประสานผู้ให้บริการหากพบการโทรที่ไม่ได้รับอนุญาต
จำเป็นต้องตรวจ SMDR หรือไม่?
หากระบบใช้งาน SMDR ได้ ควรใช้ข้อมูลประกอบการตรวจสอบรายการผิดปกติ โดยเปรียบเทียบกับข้อมูลค่าโทรจากผู้ให้บริการ
㉚ สรุปวิธีป้องกันการโทรออกต่างประเทศผ่าน DISA Panasonic KX-TES824
การป้องกันการโทรออกต่างประเทศผ่าน DISA บน Panasonic KX-TES824 ต้องใช้มาตรการหลายส่วนร่วมกัน เพราะระบบรองรับ Outside-to-Outside Call ซึ่งอาจสร้างค่าใช้จ่ายให้เจ้าของตู้สาขาหากถูกใช้งานโดยไม่ได้รับอนุญาต
แนวทางสำคัญคือการเปิด DISA Security Mode ผ่านโปรแกรม 511 โดยเลือก Trunk Security หรือ All Security ตามรูปแบบการใช้งานขององค์กร
ควรกำหนดรหัส DISA ในโปรแกรม 512 และเลือกจำนวนหลักที่เหมาะสมผ่านโปรแกรม 530 โดยใช้รหัสที่คาดเดายากและควบคุมผู้ที่มีสิทธิ์ทราบรหัส
นอกจากนี้ควรตรวจสอบ Toll Restriction ผ่าน COS โปรแกรม 601–603 ตารางหมายเลขที่ไม่อนุญาตโปรแกรม 302–305 และ Exception Code โปรแกรม 306 โดยต้องเข้าใจว่าข้อจำกัดดังกล่าวไม่ได้รับประกันการป้องกันทุกเส้นทาง CO-to-CO โดยอัตโนมัติ
อีกจุดสำคัญคือการตรวจสอบ Call Forwarding ไปสายนอก เพราะคู่มือระบุว่ามีกรณีที่การ Forward สาย DISA ไปภายนอกไม่ต้องใช้ DISA Security Code แม้เปิด Security Mode อยู่
หากองค์กรไม่ได้จำเป็นต้องโทรออกต่างประเทศ ควรพิจารณาขอให้ผู้ให้บริการจำกัดการโทรระหว่างประเทศหรือหมายเลขพิเศษที่มีค่าใช้จ่ายสูงเพิ่มเติม
ควรตรวจสอบรายการโทรจาก SMDR และใบแจ้งค่าโทรศัพท์อย่างสม่ำเสมอ พร้อมจัดทำขั้นตอนดำเนินการเมื่อพบการใช้งานผิดปกติ
ComSiam แนะนำให้สำนักงานใช้หลักการป้องกันหลายชั้น ได้แก่ การยืนยันรหัส การจำกัดสิทธิ์ การตรวจสอบเส้นทางส่งต่อสายนอก และการควบคุมที่ระดับผู้ให้บริการ เพื่อช่วยลดความเสี่ยงจาก Toll Fraud และรักษาความปลอดภัยของระบบโทรศัพท์ Panasonic KX-TES824 ในระยะยาว
ComSiam Professional Team