ComSiam Service
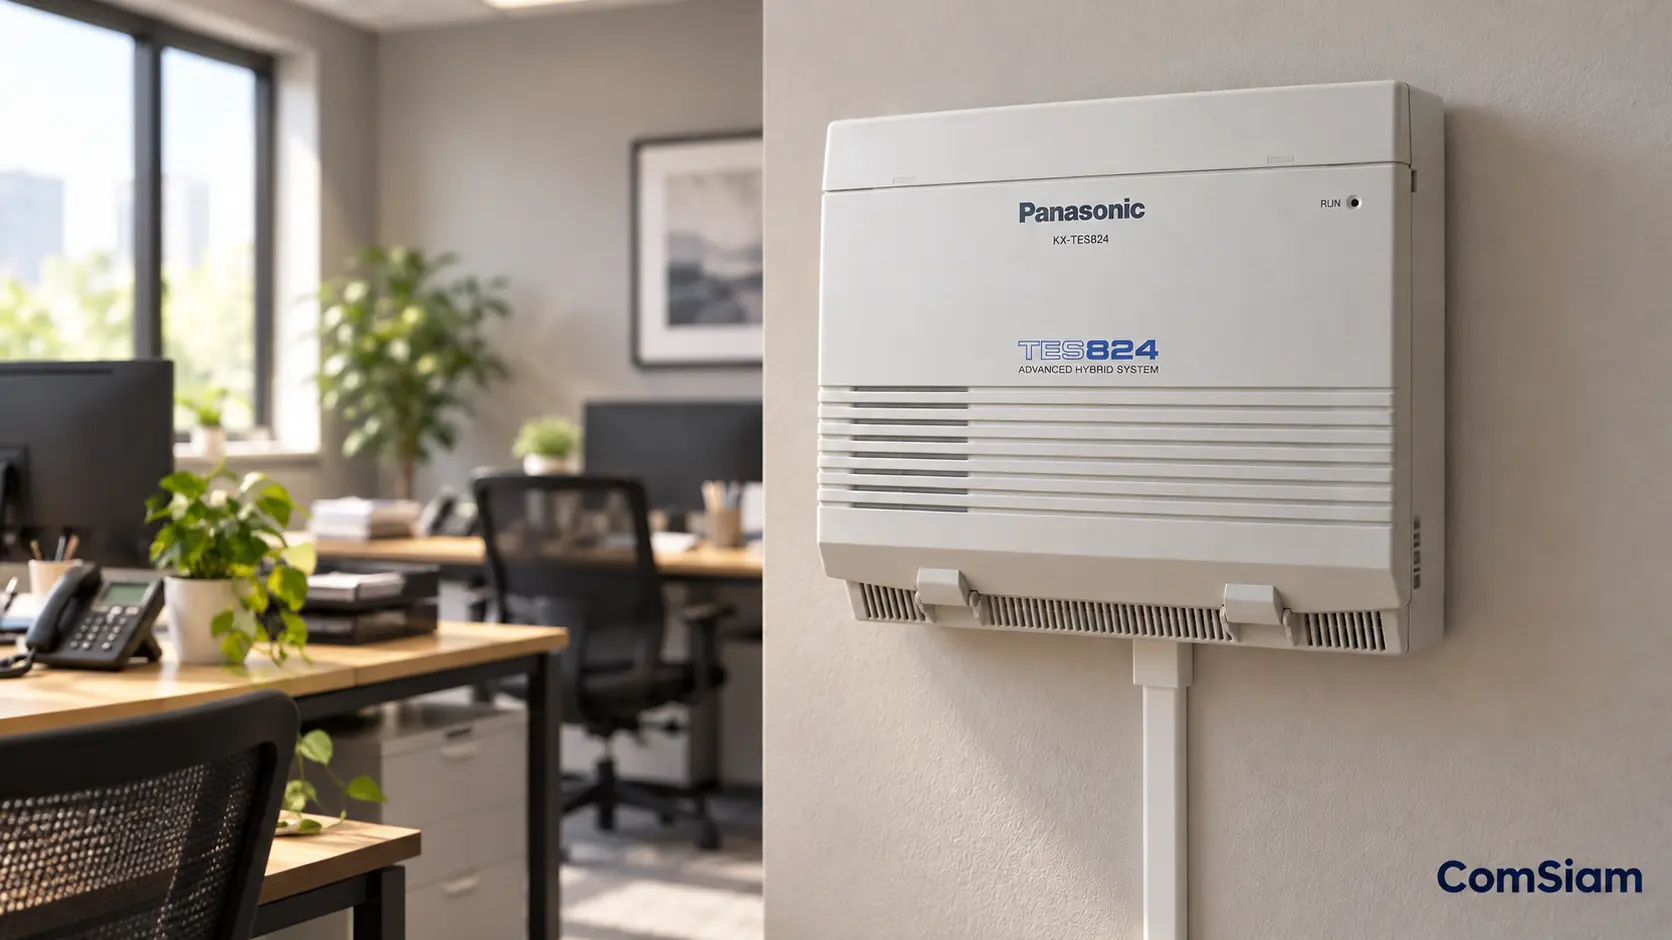

วิธีตรวจสอบและแก้ปัญหา DISA ถูกใช้งานโทรออกโดยไม่ได้รับอนุญาตบน Panasonic KX-TES824 เป็นแนวทางสำหรับผู้ดูแลตู้สาขาโทรศัพท์ที่พบค่าโทรศัพท์สูงผิดปกติ มีรายการโทรออกที่ไม่รู้จัก หรือสงสัยว่าบุคคลภายนอกใช้ระบบ DISA เป็นทางผ่านในการโทรไปยังหมายเลขอื่น
ปัญหานี้เรียกว่า Toll Fraud ซึ่งอาจเกิดขึ้นผ่านฟังก์ชัน Outside-to-Outside Call หรือ CO-to-CO โดยผู้โทรจากภายนอกเข้ามายังสายนอกของบริษัท แล้วใช้ความสามารถของตู้สาขาเชื่อมต่อออกไปยังสายนอกอีกเส้นหนึ่ง
Panasonic ระบุคำเตือนในคู่มือว่า ค่าใช้จ่ายจากการโทรลักษณะนี้อาจถูกเรียกเก็บจากเจ้าของหรือผู้เช่าระบบ PBX จึงแนะนำให้เปิด DISA Security Mode เก็บรหัสเป็นความลับ ใช้รหัสที่คาดเดายาก และเปลี่ยนรหัสเป็นระยะ
อย่างไรก็ตาม หากตรวจพบเหตุการณ์ผิดปกติแล้ว การเปลี่ยนรหัสเพียงอย่างเดียวอาจไม่เพียงพอ เพราะต้องตรวจสอบทั้งการตั้งค่าระบบ DISA, สิทธิ์การโทรออก, การโอนสายไปหมายเลขภายนอก, รายการโทร SMDR และข้อจำกัดจากผู้ให้บริการโทรศัพท์
บทความนี้ ComSiam จะอธิบายวิธีตรวจสอบอย่างเป็นขั้นตอน ตั้งแต่การหยุดความเสียหาย การเก็บหลักฐาน การตรวจสอบโปรแกรม 511, 512 และ 530 การวิเคราะห์รายการโทร CO-to-CO ไปจนถึงการฟื้นฟูระบบและวางมาตรการไม่ให้ปัญหาเกิดซ้ำ
① DISA ถูกใช้งานโทรออกโดยไม่ได้รับอนุญาตคืออะไร?
เป็นสถานการณ์ที่มีบุคคลใช้บริการโทรออกผ่านระบบ DISA โดยไม่ได้รับสิทธิ์จากเจ้าของระบบ
DISA ย่อมาจาก Direct Inward System Access ซึ่งเป็นฟังก์ชันให้ผู้โทรจากภายนอกเข้าถึงบริการของตู้สาขาตามการตั้งค่า
ตัวอย่างเหตุการณ์
① บุคคลภายนอกโทรเข้าหมายเลขบริษัท
② ระบบ DISA ตอบรับสาย
③ มีการเข้าถึงบริการขอสายนอกตามความสามารถที่เปิดใช้งาน
④ ตู้สาขาเชื่อมต่อสายนอกอีกพอร์ตหนึ่ง
⑤ เกิดการโทรไปยังหมายเลขปลายทางภายนอก
⑥ บริษัทถูกเรียกเก็บค่าโทรศัพท์จากการเชื่อมต่อดังกล่าว
ข้อควรเข้าใจ
การมีรายการโทรออกผิดปกติไม่ได้ยืนยันว่าเกิดจาก DISA เสมอไป
ต้องตรวจสอบว่าเป็นสายที่โทรจากเครื่องภายใน การโอนสายออกภายนอก หรือการใช้ Outside-to-Outside Call ผ่าน DISA
② สัญญาณเตือนว่าระบบ DISA อาจถูกใช้งานผิดปกติ
ผู้ดูแลระบบควรตรวจสอบเมื่อพบเหตุการณ์เหล่านี้
- ค่าโทรศัพท์เพิ่มขึ้นอย่างรวดเร็ว
- มีรายการโทรออกไปยังหมายเลขต่างประเทศที่องค์กรไม่รู้จัก
- มีการโทรออกช่วงดึกหรือวันหยุดจำนวนมาก
- พอร์ต CO ไม่ว่างเป็นเวลานานผิดปกติ
- พบการเชื่อมต่อ CO-to-CO โดยไม่มีผู้รับผิดชอบยืนยัน
- มีรายการโทรใช้ Code Number ที่ไม่ตรงกับการใช้งานปกติ
- มีการ Forward สายออกไปหมายเลขที่ไม่ได้รับอนุญาต
- สายนอกไม่เพียงพอสำหรับรับสายลูกค้า ทั้งที่พนักงานไม่ได้ใช้งานโทรศัพท์มาก
ข้อสำคัญ
อาการเหล่านี้เป็นสัญญาณให้ตรวจสอบ ไม่ใช่หลักฐานยืนยันว่าถูกบุกรุก
ควรเทียบข้อมูลจากตู้สาขากับรายการโทรจากผู้ให้บริการก่อนสรุปสาเหตุ
③ สิ่งแรกที่ควรทำเมื่อสงสัยว่าเกิด Toll Fraud
เป้าหมายแรกคือหยุดความเสียหายเพิ่มเติม โดยพยายามรักษาการรับสายลูกค้าที่จำเป็นไว้
ขั้นตอนเร่งด่วน
① แจ้งผู้ดูแลระบบโทรศัพท์และผู้รับผิดชอบค่าใช้จ่าย
② ติดต่อผู้ให้บริการสายนอกเพื่อสอบถามรายการโทรและขอจำกัดการโทรออกที่มีความเสี่ยง
③ ขอระงับการโทรต่างประเทศหรือหมายเลขพิเศษชั่วคราว หากไม่กระทบงานจำเป็น
④ ตรวจสอบการตั้งค่า DISA Security Mode
⑤ ตรวจสอบว่ามีการใช้รหัส DISA ที่ไม่ควรได้รับอนุญาตหรือไม่
⑥ ตรวจสอบเส้นทาง Call Forwarding ไปยังหมายเลขภายนอก
⑦ เก็บหลักฐานและบันทึกค่าเดิมก่อนเปลี่ยนการตั้งค่า
⑧ ทดสอบบริการรับสายปกติหลังจำกัดความเสี่ยง
ข้อควรระวัง
ไม่ควรรีเซ็ตตู้สาขาทั้งระบบทันที เพราะอาจทำให้สูญเสียการตั้งค่าเดิมและข้อมูลที่จำเป็นต่อการตรวจสอบ
④ ควรติดต่อผู้ให้บริการโทรศัพท์เรื่องอะไรบ้าง?
ผู้ให้บริการเป็นแหล่งข้อมูลสำคัญในการยืนยันรายการโทรและค่าใช้จ่าย
ข้อมูลที่ควรขอ
① วันและเวลาของรายการโทรผิดปกติ
② หมายเลขต้นทางที่ถูกเรียกเก็บเงิน
③ หมายเลขปลายทาง
④ ระยะเวลาการสนทนา
⑤ อัตราค่าบริการ
⑥ สถานะของสายที่ยังเชื่อมต่ออยู่ หากผู้ให้บริการตรวจสอบได้
⑦ ทางเลือกในการบล็อกบริการที่ไม่จำเป็น
มาตรการที่ควรสอบถาม
- บล็อกการโทรต่างประเทศ
- บล็อกหมายเลขพิเศษที่มีค่าบริการสูง
- กำหนดวงเงินหรือแจ้งเตือนยอดใช้บริการ
- ระงับสิทธิ์โทรออกบางประเภท
- เปิดการตรวจสอบหรือข้อพิพาทค่าโทรตามขั้นตอนของผู้ให้บริการ
ข้อสำคัญ
การบล็อกที่ผู้ให้บริการอาจลดความเสี่ยงได้แม้การตั้งค่าในตู้สาขายังต้องตรวจสอบเพิ่มเติม
⑤ วิธีแยกการโทรจากเครื่องภายในกับ CO-to-CO
ก่อนเปลี่ยนโปรแกรม ควรแยกต้นทางของรายการโทรให้ได้
การโทรจากเครื่องภายใน
พนักงานใช้เครื่องภายในขอสายนอก แล้วโทรไปยังปลายทางภายนอก
การโทรผ่าน DISA แบบ CO-to-CO
ผู้โทรจากภายนอกเข้าสู่ DISA แล้วใช้ระบบเชื่อมต่อไปยังสายนอกอีกพอร์ตหนึ่ง
การ Forward ไปสายนอก
สายเรียกเข้าอาจถูกส่งต่อไปยังหมายเลขโทรศัพท์ภายนอกผ่านการตั้งค่า Call Forwarding
ตารางเปรียบเทียบ
| ลักษณะ | จุดตรวจสอบ |
|---|---|
| โทรออกจากเครื่องภายใน | Extension, COS, TRS |
| โทรผ่าน DISA | โปรแกรม 511, 512, SMDR |
| Forward ไปภายนอก | การตั้งค่า Call Forwarding |
| สายค้างหลังวาง | CPC, Disconnect Supervision |
| ค่าโทรจากเครือข่าย | รายการโทรจากผู้ให้บริการ |
ควรแยกเส้นทางให้ชัดก่อนสรุปว่ามีการใช้รหัส DISA ผิดปกติ
⑥ โปรแกรม 511 สำคัญอย่างไรเมื่อตรวจเหตุผิดปกติ?
โปรแกรม 511 หรือ DISA Security Mode ใช้กำหนดเงื่อนไขการใช้ DISA Security Code
ตัวเลือก
| ค่า | การตรวจสอบสิทธิ์ |
|---|---|
| Trunk Security | ใช้รหัสก่อนโทรออกสายนอกผ่าน DISA |
| All Security | ใช้รหัสก่อนโทรภายในหรือออกสายนอกผ่าน DISA |
| No Security | ไม่บังคับรหัส DISA สำหรับการโทรเหล่านั้น |
สิ่งที่ควรตรวจสอบทันที
หากโปรแกรม 511 เป็น No Security และระบบเปิดให้ผู้โทรทั่วไปเข้าถึง DISA ต้องประเมินความเสี่ยงอย่างเร่งด่วน
คำแนะนำ
สำหรับเบอร์หลักที่ให้ลูกค้าติดต่อแผนกภายในได้ ควรพิจารณา Trunk Security พร้อมมาตรการอื่น
หากเป็นระบบที่เปิดให้เฉพาะผู้ได้รับอนุญาตใช้งาน อาจพิจารณา All Security
⑦ วิธีตรวจสอบโปรแกรม 511
ควรบันทึกค่าปัจจุบันก่อนการเปลี่ยนแปลง
ขั้นตอน
① ใช้เครื่อง Panasonic Proprietary Telephone ที่รองรับ System Programming
② กด PROGRAM
③ กด *#
④ ป้อนรหัสผ่าน System Programming ที่ได้รับอนุญาต
⑤ กดหมายเลขโปรแกรม 511
⑥ กด NEXT
⑦ ตรวจสอบค่าที่แสดง
⑧ บันทึกค่าเดิมไว้ในรายงานเหตุการณ์
หากต้องการเปลี่ยนเป็น Trunk Security
511 → NEXT → SELECT (Trunk Security) → STORE → END
ข้อควรระวัง
การเปลี่ยน Security Mode อาจกระทบผู้ใช้ที่ต้องใช้บริการ DISA ตามสิทธิ์เดิม
ต้องแจ้งบุคลากรที่เกี่ยวข้องและทดสอบระบบหลังเปลี่ยน
⑧ โปรแกรม 512 เกี่ยวข้องกับการตรวจเหตุการณ์อย่างไร?
โปรแกรม 512 หรือ DISA Security Code ใช้กำหนดรหัสที่บุคลากรที่ได้รับอนุญาตใช้ยืนยันสิทธิ์
ข้อมูลสำคัญ
- รองรับ Code Number 1–4
- ใช้รหัสตัวเลขตามความยาวโปรแกรม 530
- ค่าเริ่มต้นของรหัสคือ Not Stored
- ควรใช้รหัสที่ไม่ซ้ำและคาดเดายาก
เมื่อตรวจพบความเสี่ยง
① ระบุ Code Number ที่ใช้งาน
② ตรวจสอบผู้ที่ได้รับสิทธิ์ทราบรหัส
③ พิจารณาว่ามีรหัสใดอาจถูกเปิดเผย
④ เปลี่ยนรหัสที่มีความเสี่ยง
⑤ ยกเลิกชุดรหัสที่ไม่จำเป็นตามวิธีที่ระบบรองรับ
⑥ ทดสอบสิทธิ์หลังการเปลี่ยน
ข้อควรจำ
ไม่ควรบันทึกตัวรหัสจริงในรายงานเหตุการณ์ที่บุคคลทั่วไปเข้าถึงได้
⑨ หากสงสัยว่ารหัส DISA รั่วไหลควรทำอย่างไร?
ควรจัดการรหัสเป็นเหตุด้านความปลอดภัย ไม่ใช่เพียงการตั้งค่าผิดพลาดทั่วไป
ขั้นตอน
① ตรวจสอบผู้ที่เคยได้รับรหัส
② ตรวจสอบชุดรหัสที่กำลังใช้งาน
③ เปลี่ยนรหัสที่มีความเสี่ยงผ่านโปรแกรม 512
④ เลือกรหัสใหม่ที่สร้างแบบสุ่ม
⑤ หลีกเลี่ยงรหัสเรียงลำดับหรือรหัสที่สัมพันธ์กับข้อมูลบริษัท
⑥ จำกัดการแจกจ่ายรหัสใหม่
⑦ ตรวจสอบการใช้รหัสจากข้อมูล SMDR หากมี
⑧ ทดสอบระบบหลังเปลี่ยน
ข้อควรระวัง
แม้เปลี่ยนรหัสแล้ว ต้องตรวจสอบเส้นทาง Call Forwarding ไปสายนอก เพราะมีเงื่อนไขที่อาจไม่ต้องใช้ DISA Security Code
⑩ โปรแกรม 530 ใช้เพิ่มความปลอดภัยอย่างไร?
โปรแกรม 530 หรือ DISA Security Code Digits ใช้กำหนดจำนวนหลักของรหัสที่ตั้งในโปรแกรม 512
ค่าที่รองรับ
4–10 หลัก
ค่าเริ่มต้น 4 หลัก
แนวทาง
หากองค์กรใช้รหัสสั้นและคาดเดาง่าย สามารถพิจารณารหัสแบบสุ่ม 8–10 หลักตามความสามารถในการจัดการของผู้ใช้งาน
คำเตือนสำคัญ
เมื่อเปลี่ยนจำนวนหลักของโปรแกรม 530 ระบบจะลบรหัส DISA ที่กำหนดไว้ทั้งหมด
ต้องเตรียมรหัสใหม่ให้พร้อมก่อนเปลี่ยนความยาว
ข้อควรจำ
การเพิ่มจำนวนหลักไม่ใช่มาตรการที่เพียงพอเพียงอย่างเดียว ต้องใช้ร่วมกับการควบคุมสิทธิ์และเส้นทางโทรออก
⑪ SMDR คืออะไร และช่วยตรวจสอบได้อย่างไร?
SMDR หรือ Station Message Detail Recording คือข้อมูลรายการโทรศัพท์ที่ตู้สาขาสามารถส่งออกตามการตั้งค่าที่รองรับ
รายการที่ควรตรวจสอบ
- วันที่และเวลา
- หมายเลขปลายทาง
- ระยะเวลาการโทร
- พอร์ตสายนอก
- หมายเลขภายในที่เกี่ยวข้อง
- ประเภทของสายเข้าและสายออก
- ข้อมูล Code Number ของ DISA
ประโยชน์
ช่วยระบุว่ามีการโทรผิดปกติช่วงเวลาใด และอาจสัมพันธ์กับการใช้ DISA Security Code หมายเลขใด
ข้อจำกัด
SMDR อาจไม่ได้บันทึกข้อมูลครบทุกสาย หากไม่ได้ตั้งค่าให้ส่งออกหรือไม่มีระบบรับข้อมูลที่พร้อมใช้งาน
หากไม่มีข้อมูล ต้องพึ่งข้อมูลจากผู้ให้บริการประกอบ
⑫ อ่านข้อมูล DISA ใน SMDR อย่างไร?
ในรายงาน SMDR ของ KX-TES824 มีการระบุรูปแบบสำหรับสาย DISA และข้อมูลรหัสที่ใช้
ตัวอย่างข้อมูลสำคัญ
| ข้อมูล | ความหมาย |
|---|---|
| DISA Incoming | สายเข้าผ่านระบบ DISA |
| C-xx | สาย CO-to-CO ผ่าน DISA โดย xx คือ CO ที่รับสายเข้า |
| Code 0 | สาย DISA ที่ไม่มีการใช้ DISA Security Code |
| Code 1–4 | หมายเลขชุดรหัส DISA ที่ใช้งาน |
ข้อสำคัญ
ระบบบันทึก Code Number ไม่ใช่ตัวรหัสลับจริง
หากพบ Code 2 ในรายการผิดปกติ หมายความว่ารายการนั้นเกี่ยวข้องกับชุดรหัสหมายเลข 2 ไม่ได้ยืนยันโดยอัตโนมัติว่าบุคคลผู้ถือรหัสที่ได้รับอนุญาตเป็นผู้โทร
คำแนะนำ
ควรตรวจสอบ Code Number ร่วมกับเวลา รายการโทรและผู้ได้รับสิทธิ์ใช้รหัส
⑬ หาก SMDR แสดง C-xx หมายถึงอะไร?
รูปแบบ C-xx ในข้อมูลที่คู่มืออธิบายใช้แสดงสาย Outside-to-Outside ผ่าน DISA โดย xx เป็นหมายเลข CO ที่รับสาย DISA เข้ามา
ตัวอย่าง
C-01
หมายถึงรายการที่เกี่ยวข้องกับการโทร CO-to-CO ผ่าน DISA ซึ่งรับเข้าทาง CO1 ตามรูปแบบการแสดงผลที่คู่มือกำหนด
แนวทางตรวจสอบ
① บันทึกเวลาในรายการ
② ตรวจสอบหมายเลขปลายทาง
③ ตรวจสอบระยะเวลาการโทร
④ ตรวจสอบ Code Number
⑤ เปรียบเทียบกับข้อมูลผู้ให้บริการ
⑥ ตรวจสอบว่ามีผู้ได้รับอนุญาตใช้งานในช่วงเวลานั้นหรือไม่
ข้อควรระวัง
ไม่ควรสรุปว่าทุกรายการ C-xx เป็นการโจรกรรมค่าโทรศัพท์ เพราะอาจเป็นบริการที่องค์กรเปิดใช้โดยตั้งใจ
ต้องตรวจสอบความถูกต้องของการอนุญาตก่อน
⑭ ทำไม SMDR Code 0 จึงสำคัญ?
คู่มือระบุว่า Code 0 หมายถึงสาย DISA ที่ไม่มีการใช้ DISA Security Code
สิ่งที่ควรตรวจสอบ
หากพบรายการ DISA ที่ไม่มีการใช้รหัส ให้ตรวจสอบว่ารายการนั้นเป็นเพียงการโทรหาเครื่องภายในที่ไม่จำเป็นต้องใช้รหัส หรือเป็นการใช้งานที่องค์กรไม่อนุญาต
ข้อควรจำ
Code 0 ไม่ใช่หลักฐานการโจมตีโดยอัตโนมัติ
ใน Trunk Security ผู้โทรสามารถใช้ DISA เพื่อโทรภายในโดยไม่ต้องใช้รหัสตามการตั้งค่าได้
หากพบร่วมกับรายการ CO-to-CO
ควรตรวจสอบ Security Mode และเส้นทางการโทรอย่างละเอียด โดยเฉพาะว่ามีการใช้ No Security หรือเส้นทาง Forwarding ที่ไม่บังคับรหัสหรือไม่
⑮ Call Forwarding ไปสายนอกเกี่ยวข้องกับความเสี่ยงอย่างไร?
เป็นจุดตรวจสอบสำคัญที่ไม่ควรมองข้าม
คู่มือ Panasonic ระบุว่าเมื่อสาย DISA ถูก Forward ไปยังปลายทางภายนอก ผู้โทรอาจไม่จำเป็นต้องป้อน DISA Security Code ไม่ว่า Security Mode จะตั้งเป็นประเภทใด
ความหมาย
แม้เปิด Trunk Security หรือ All Security ก็ไม่ควรถือว่าระบบควบคุมทุกเส้นทาง CO-to-CO ด้วยรหัสชุดเดียวกัน
ขั้นตอนตรวจสอบ
① ตรวจสอบเครื่องภายในที่เปิด Call Forwarding
② ตรวจสอบหมายเลขปลายทางภายนอก
③ ตรวจสอบว่าองค์กรอนุญาตหรือไม่
④ ตรวจสอบผู้ที่มีสิทธิ์เปลี่ยนการตั้งค่า Forward
⑤ ยกเลิกหรือจำกัดเส้นทางที่ไม่จำเป็นตามความสามารถของระบบ
⑥ ทดสอบหลังเปลี่ยน
ข้อสำคัญ
หากเปลี่ยนรหัสแล้วค่าโทรผิดปกติยังเกิดขึ้น ต้องตรวจสอบ Call Forwarding และเส้นทางส่งต่อไปภายนอกแยกต่างหาก
⑯ Toll Restriction ช่วยลดความเสี่ยงอย่างไร?
Toll Restriction หรือ TRS ใช้จำกัดการโทรออกตาม Class of Service และรายการหมายเลขที่กำหนด
โปรแกรมที่เกี่ยวข้อง
| โปรแกรม | หน้าที่ |
|---|---|
| 601–603 | กำหนด TRS-COS ตาม Day/Night/Lunch |
| 302–305 | ตาราง Denied Code |
| 306 | ตาราง Exception Code |
ตัวอย่าง
สำนักงานต้องการให้โทรศัพท์พนักงานทั่วไปโทรออกได้เฉพาะหมายเลขที่จำเป็น โดยไม่อนุญาตการโทรไปยังปลายทางบางประเภท
สามารถวางแผน COS และตารางหมายเลขที่จำกัดตามความสามารถของระบบ
ข้อควรระวัง
TRS ของเครื่องภายในไม่ได้รับประกันว่าจะป้องกันการโทรผ่าน DISA CO-to-CO ทุกเส้นทาง
จึงต้องตรวจสอบความสัมพันธ์ของสิทธิ์และทดสอบแต่ละกรณีตามคู่มือ
⑰ โปรแกรม 205 ช่วยแก้ปัญหาอย่างไร?
โปรแกรม 205 หรือ CO-to-CO Line Call Duration ใช้จำกัดระยะเวลาการเชื่อมต่อระหว่างสายนอกสองสายตามฟังก์ชันที่รองรับ
ประโยชน์
ลดระยะเวลาที่สาย CO-to-CO สามารถเชื่อมต่อค้างอยู่
ข้อจำกัด
การจำกัดเวลาไม่ได้ป้องกันไม่ให้เกิดการโทรตั้งแต่แรก
หากการโทรนั้นไม่ได้รับอนุญาต อาจมีค่าใช้จ่ายเกิดขึ้นก่อนครบกำหนดเวลา
แนวทาง
ใช้โปรแกรม 205 เป็นมาตรการเสริมร่วมกับ Security Mode รหัส DISA และการจำกัดการโทรออกที่ระดับผู้ให้บริการ
⑱ หากค่าโทรต่างประเทศสูงผิดปกติควรตรวจอะไรเป็นพิเศษ?
ควรตรวจสอบหลายชั้นตามลำดับ
ชั้นที่ 1 — ผู้ให้บริการ
ตรวจสอบหมายเลขปลายทางและรายการเรียกเก็บเงิน
ชั้นที่ 2 — ตู้สาขา
ตรวจสอบรายการ SMDR และพอร์ต CO
ชั้นที่ 3 — DISA Security
ตรวจโปรแกรม 511, 512 และ 530
ชั้นที่ 4 — เส้นทางส่งต่อ
ตรวจสอบ Call Forwarding และบริการ CO-to-CO
ชั้นที่ 5 — สิทธิ์การโทรออก
ตรวจสอบ COS, TRS และข้อยกเว้น
ชั้นที่ 6 — การควบคุมในอนาคต
กำหนดการบล็อกหมายเลขเสี่ยง การจัดการรหัส และรอบตรวจสอบรายการโทร
⑲ ตัวอย่างเหตุการณ์: พบการโทรนอกเวลาทำการ
สมมติบริษัทมีพนักงานทำงานเวลา 08.00–17.00 น.
แต่ผู้ให้บริการรายงานว่ามีการโทรออกไปยังหมายเลขต่างประเทศจำนวนมากช่วงกลางคืน
ขั้นตอนตรวจสอบ
① ตรวจสอบหมายเลขบริษัทที่ถูกเรียกเก็บเงิน
② ตรวจสอบวันและเวลา
③ ตรวจสอบ CO Line ที่เกี่ยวข้อง
④ ตรวจสอบว่าตู้สาขามี DISA เปิดอยู่หรือไม่
⑤ ตรวจสอบข้อมูล SMDR
⑥ ตรวจสอบรูปแบบ C-xx
⑦ ตรวจสอบ Code Number หากมี
⑧ ตรวจสอบการตั้งค่า Forwarding
⑨ ตรวจสอบบุคลากรที่ได้รับสิทธิ์ในช่วงเวลาดังกล่าว
⑩ ประสานผู้ให้บริการเพื่อจำกัดความเสี่ยงเพิ่มเติม
ข้อควรจำ
การโทรเกิดตอนกลางคืนไม่ได้พิสูจน์ว่ามีผู้ไม่หวังดีเสมอไป แต่เป็นเหตุให้ตรวจสอบเมื่อไม่ตรงกับงานปกติขององค์กร
⑳ ตัวอย่างเหตุการณ์: เปลี่ยนรหัสแล้วแต่ยังมีรายการโทรผิดปกติ
หากเปลี่ยน DISA Security Code แล้วแต่ยังมีค่าโทรเพิ่มขึ้น อาจมีสาเหตุอื่น
สาเหตุที่ควรตรวจ
① ยังมีรหัสอื่นที่ใช้งานและไม่ได้เปลี่ยน
② โปรแกรม 511 ยังเป็น No Security
③ มี Call Forwarding ไปสายนอก
④ รายการผิดปกติเกิดจากเครื่องภายใน
⑤ รายการที่เห็นเป็นรายการค้างจากรอบบิลก่อนแก้ไข
⑥ มีการใช้สิทธิ์บริการอื่นที่ไม่เกี่ยวกับรหัส DISA โดยตรง
วิธีแก้ไข
ต้องเปรียบเทียบเวลาที่เปลี่ยนค่ากับเวลาที่เกิดรายการโทรจริง ไม่ใช่ดูเพียงวันที่ได้รับใบแจ้งหนี้
คำแนะนำ
หลังแก้ไขให้บันทึกเวลาที่ดำเนินการทุกขั้นตอน เพื่อใช้ตรวจสอบว่ามีรายการผิดปกติใหม่เกิดขึ้นหลังการเปลี่ยนค่าหรือไม่
㉑ วิธีบันทึกหลักฐานการตรวจสอบ
ควรจัดทำรายงานเหตุการณ์อย่างเป็นระบบ
ข้อมูลที่ควรบันทึก
| รายการ | ข้อมูล |
|---|---|
| วันที่ตรวจพบ | วันและเวลา |
| อาการ | ค่าโทรผิดปกติหรือรายการไม่รู้จัก |
| เบอร์สายนอก | หมายเลขที่เกี่ยวข้อง |
| CO Line | หมายเลขพอร์ต |
| ช่วงเวลาที่สงสัย | เวลาเริ่ม–สิ้นสุด |
| รายการโทร | ข้อมูลจากผู้ให้บริการหรือ SMDR |
| โปรแกรม 511 | ค่าเดิมและค่าใหม่ |
| โปรแกรม 512 | Code Number ที่มีการจัดการ โดยไม่เปิดเผยรหัส |
| โปรแกรม 530 | จำนวนหลัก |
| Call Forwarding | ผลการตรวจ |
| มาตรการชั่วคราว | สิ่งที่ดำเนินการ |
| ผลการทดสอบ | ผ่าน / ไม่ผ่าน |
ข้อควรระวัง
ไม่ควรเก็บ DISA Security Code จริงไว้ในรายงานที่เข้าถึงได้ทั่วไป
และไม่ควรแก้ไขหรือลบข้อมูลต้นฉบับที่ต้องใช้ตรวจสอบข้อเท็จจริงโดยไม่จำเป็น
㉒ วิธีฟื้นฟูระบบหลังจำกัดความเสี่ยง
หลังหยุดความเสียหาย ต้องตรวจสอบให้แน่ใจว่าบริการรับสายลูกค้ายังใช้งานได้
ขั้นตอน
① ตรวจสอบ CO Line ที่ต้องใช้งาน
② ตรวจสอบ OGM ของ DISA
③ ตรวจสอบโปรแกรม 500 และ 501
④ ตรวจสอบ Security Mode โปรแกรม 511
⑤ ตรวจสอบรหัสที่จำเป็นต้องใช้ในโปรแกรม 512
⑥ ตรวจสอบหมายเลขภายในที่รับสายลูกค้า
⑦ ทดสอบเมนู AA
⑧ ทดสอบการติดต่อพนักงาน
⑨ ทดสอบการปฏิเสธการใช้บริการที่ไม่ได้รับอนุญาต
⑩ ตรวจสอบการคืนพอร์ต CO
คำแนะนำ
ไม่ควรเปิดสิทธิ์การโทรออกที่เคยระงับกลับทั้งหมดในครั้งเดียวโดยไม่มีเหตุผลทางธุรกิจ
ให้ทยอยคืนเฉพาะบริการที่ผ่านการตรวจสอบแล้ว
㉓ วิธีทดสอบว่าระบบปลอดภัยขึ้นหลังแก้ไข
ควรทดสอบโดยผู้ดูแลที่ได้รับอนุญาต และใช้หมายเลขปลายทางที่องค์กรควบคุม
ขั้นตอน
① โทรเข้าหมายเลขบริษัทจากโทรศัพท์มือถือ
② ตรวจสอบ OGM
③ ทดสอบกดหมายเลขภายในที่อนุญาต
④ ตรวจสอบว่ารับสายและสนทนาได้
⑤ ทดสอบว่าบริการที่ต้องยืนยันรหัสไม่อนุญาตให้ข้ามขั้นตอนตรวจสอบสิทธิ์
⑥ ทดสอบรหัสใหม่ของผู้ได้รับอนุญาตตามขอบเขตงาน
⑦ ตรวจสอบ Call Forwarding ที่จำเป็น
⑧ ตรวจสอบการตัดสายและคืน CO
⑨ ตรวจสอบรายการโทรหลังการทดสอบ
ข้อควรระวัง
หลีกเลี่ยงการทดสอบด้วยการโทรต่างประเทศหรือหมายเลขที่คิดค่าบริการสูงจริง
㉔ ตารางวิเคราะห์ปัญหา DISA ถูกใช้งานโดยไม่ได้รับอนุญาต
| อาการ | จุดที่ควรตรวจสอบ |
|---|---|
| มี CO-to-CO Call ไม่รู้จัก | DISA, SMDR, Security Mode |
| ระบบไม่บังคับรหัส | โปรแกรม 511 |
| พบ Code Number ที่ไม่ทราบผู้ใช้ | โปรแกรม 512 และทะเบียนผู้ใช้รหัส |
| รหัสสั้นหรือคาดเดาง่าย | โปรแกรม 530 และนโยบายรหัส |
| เปลี่ยนรหัสแล้วรายการยังเกิด | Call Forwarding และเส้นทางอื่น |
| มีการโทรจากเครื่องภายใน | COS, TRS |
| พบรายการ C-xx | ตรวจสอบ CO-to-CO ผ่าน DISA |
| มีการโทรนอกเวลาทำการ | รายการโทร ผู้ใช้ และบริการที่เปิดไว้ |
| ค่าโทรสูงแต่ SMDR ไม่มีข้อมูล | ตรวจสอบการตั้งค่าบันทึกและผู้ให้บริการ |
| สาย CO ค้าง | Disconnect Supervision, CPC |
| ลูกค้าโทรเข้าไม่ได้หลังแก้ | ตรวจสอบ CO Mode, DISA, OGM และปลายทาง |
ข้อสำคัญ
ควรแยกเหตุค่าโทรผิดปกติออกจากเหตุสัญญาณสายค้าง เพราะปัญหา CO Line ค้างอาจเกิดจากอุปกรณ์หรือผู้ให้บริการโดยไม่เกี่ยวกับ Toll Fraud
㉕ วิธีป้องกันไม่ให้เกิดเหตุซ้ำ
ควรวางมาตรการระยะยาวหลังตรวจสอบเหตุการณ์
1. กำหนด Security Mode ให้เหมาะสม
ใช้ Trunk Security หรือ All Security ตามลักษณะงาน
2. ใช้รหัสที่ปลอดภัย
สุ่มรหัสและจำกัดผู้ได้รับอนุญาต
3. ตรวจสอบการเปลี่ยนรหัส
เปลี่ยนเมื่อมีเหตุด้านความปลอดภัยหรือเมื่อบุคลากรที่เคยได้รับรหัสหมดสิทธิ์
4. จำกัดบริการที่ไม่จำเป็น
ทบทวนสิทธิ์โทรออกสายนอกและ Forwarding
5. ใช้มาตรการจากผู้ให้บริการ
พิจารณาบล็อกหมายเลขต่างประเทศหรือหมายเลขพิเศษ หากไม่จำเป็นต้องใช้
6. ตรวจสอบรายการโทร
กำหนดรอบตรวจสอบ SMDR และใบแจ้งค่าโทร
7. จัดทำทะเบียนการเปลี่ยนค่า
บันทึกผู้แก้ไข วันเวลา และผลทดสอบ
8. กำหนดผู้รับผิดชอบ
ควรมีผู้ดูแลระบบและผู้ตรวจค่าใช้จ่ายที่ประสานงานกันได้เมื่อเกิดเหตุ
㉖ Checklist ตรวจสอบ DISA Toll Fraud
- แจ้งผู้ดูแลระบบแล้ว
- ติดต่อผู้ให้บริการโทรศัพท์แล้ว
- ตรวจสอบรายการโทรผิดปกติ
- บันทึกวันและเวลาที่เกี่ยวข้อง
- ตรวจสอบ CO Line
- ตรวจสอบหมายเลขปลายทาง
- ตรวจสอบข้อมูล SMDR
- ตรวจสอบรายการ C-xx
- ตรวจสอบ Code Number 0–4
- ตรวจสอบโปรแกรม 511
- ตรวจสอบโปรแกรม 512
- ตรวจสอบโปรแกรม 530
- เปลี่ยนรหัสที่สงสัยว่ารั่วไหล
- ตรวจสอบผู้ที่ได้รับสิทธิ์ใช้รหัส
- ตรวจสอบ Call Forwarding ไปภายนอก
- ตรวจสอบ COS และ TRS
- ตรวจสอบตาราง Denied Code
- ตรวจสอบ Exception Code
- ตรวจสอบโปรแกรม 205
- พิจารณาบล็อกการโทรต่างประเทศกับผู้ให้บริการ
- บันทึกค่าเดิมก่อนแก้ไข
- ทดสอบการรับสายลูกค้า
- ทดสอบการยืนยันสิทธิ์
- ทดสอบการปฏิเสธการใช้สายนอกโดยไม่มีสิทธิ์
- ตรวจสอบการคืน CO
- บันทึกผลหลังแก้ไข
- กำหนดการตรวจติดตามรายการโทรครั้งถัดไป
㉗ คำถามที่พบบ่อยเกี่ยวกับ DISA ถูกใช้งานโทรออกโดยไม่ได้รับอนุญาต
Panasonic KX-TES824 ถูกใช้โทรออกผ่าน DISA โดยไม่ได้รับอนุญาตได้หรือไม่?
ระบบรองรับ Outside-to-Outside Call ผ่าน DISA ตามความสามารถและสิทธิ์ที่กำหนด จึงมีความเสี่ยงหากการตรวจสอบรหัสหรือเส้นทางโทรออกไม่เหมาะสม
หากค่าโทรศัพท์สูงผิดปกติควรทำอะไรก่อน?
ควรติดต่อผู้ให้บริการเพื่อตรวจสอบและจำกัดความเสียหาย พร้อมเก็บหลักฐานรายการโทรก่อนแก้การตั้งค่าที่เกี่ยวข้อง
โปรแกรมใดใช้ตรวจสอบระดับความปลอดภัย DISA?
โปรแกรม 511 หรือ DISA Security Mode
โปรแกรมใดใช้เปลี่ยนรหัส DISA?
โปรแกรม 512 หรือ DISA Security Code
โปรแกรม 530 ใช้ทำอะไร?
กำหนดจำนวนหลักรหัส DISA ตั้งแต่ 4–10 หลัก และการเปลี่ยนค่าจะล้างรหัสเดิมทั้งหมด
SMDR แสดงตัวรหัส DISA จริงหรือไม่?
ไม่แสดงตัวรหัสจริง แต่สามารถแสดงหมายเลข Code Number ที่ใช้ตามข้อมูลที่ระบบบันทึก
C-xx ใน SMDR หมายถึงอะไร?
ใช้ระบุรายการ CO-to-CO ผ่าน DISA โดย xx คือหมายเลข CO ที่รับสาย DISA
เปลี่ยนรหัส DISA แล้วปลอดภัยทันทีหรือไม่?
ไม่รับประกัน ต้องตรวจสอบ Security Mode การ Forward ไปภายนอก สิทธิ์โทรออก และมาตรการจากผู้ให้บริการร่วมด้วย
สามารถให้ผู้ให้บริการบล็อกโทรต่างประเทศได้หรือไม่?
ขึ้นอยู่กับบริการ ควรติดต่อผู้ให้บริการเพื่อสอบถามการจำกัดการโทรระหว่างประเทศ หมายเลขพิเศษ และระบบแจ้งเตือนค่าใช้จ่าย
ต้องรีเซ็ตตู้สาขาเมื่อพบ Toll Fraud หรือไม่?
ไม่ควรรีเซ็ตโดยอัตโนมัติ ควรเก็บหลักฐาน ตรวจสอบการตั้งค่า และใช้มาตรการจำกัดความเสียหายก่อน โดยให้ผู้ดูแลที่ได้รับอนุญาตประเมินความจำเป็น
㉘ สรุปวิธีตรวจสอบและแก้ปัญหา DISA ถูกใช้งานโทรออกโดยไม่ได้รับอนุญาต Panasonic KX-TES824
การตรวจสอบและแก้ปัญหา DISA ถูกใช้งานโทรออกโดยไม่ได้รับอนุญาตบน Panasonic KX-TES824 ต้องเริ่มจากการหยุดความเสียหายและตรวจสอบข้อมูลให้ชัดเจนก่อนว่าเป็นการโทรผ่าน DISA แบบ CO-to-CO การโทรออกจากเครื่องภายใน หรือการ Forward สายไปยังหมายเลขภายนอก
ควรติดต่อผู้ให้บริการโทรศัพท์เพื่อตรวจสอบหมายเลขปลายทาง ช่วงเวลา และค่าใช้จ่าย พร้อมขอจำกัดบริการที่มีความเสี่ยงหากจำเป็น
จากนั้นตรวจสอบโปรแกรม 511 ว่าใช้ Trunk Security หรือ All Security อย่างเหมาะสม รวมถึงตรวจสอบรหัสจากโปรแกรม 512 และจำนวนหลักจากโปรแกรม 530
หากสงสัยว่ารหัส DISA รั่วไหล ควรเปลี่ยนรหัสที่เกี่ยวข้องทันที พร้อมจำกัดผู้ได้รับอนุญาตให้ใช้งาน
ข้อมูล SMDR มีประโยชน์ต่อการตรวจสอบ โดยเฉพาะรูปแบบรายการ C-xx สำหรับ CO-to-CO ผ่าน DISA และข้อมูล Code Number ของรหัสที่ถูกใช้งาน
อย่างไรก็ตาม การเปิด Security Mode ไม่ใช่มาตรการเดียวที่เพียงพอ เพราะต้องตรวจสอบเส้นทาง Call Forwarding ไปสายนอก สิทธิ์โทรออก และข้อจำกัดที่ผู้ให้บริการรองรับร่วมด้วย
หลังแก้ไข ควรทดสอบการรับสายลูกค้า การตรวจสอบสิทธิ์ และการคืน CO Line พร้อมบันทึกผล เพื่อให้สามารถตรวจสอบรายการผิดปกติใหม่ได้อย่างเป็นระบบ
ComSiam แนะนำให้สำนักงานใช้มาตรการป้องกันหลายชั้น ทั้งการตั้งรหัส การจำกัดสิทธิ์ การตรวจสอบรายการโทร และการบล็อกบริการที่ไม่จำเป็นจากผู้ให้บริการ เพื่อรักษาความปลอดภัยของ Panasonic KX-TES824 ลดความเสี่ยงค่าโทรศัพท์ผิดปกติ และป้องกันการเกิด Toll Fraud ซ้ำในอนาคต
ComSiam Professional Team